Domain mauerhammer.de kaufen?
Wir ziehen mit dem Projekt
mauerhammer.de um.
Sind Sie am Kauf der Domain
mauerhammer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mauerhammer.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
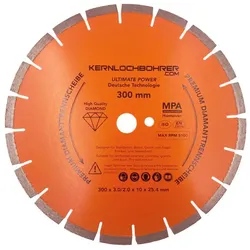
Diamanttrennscheibe Ø 300mm 25,4mm - Trennscheibe für Beton/Granit/Keramik/Stahlbeton/Pflaster/Ziegel/Mauerwerk/Waschbeton, für TrennschleiferPremium Diamanttrennscheibe Ø 300 mm für Beton und Stahlbeton, nass und trocken, 25,4 mm Bohrung Die Premium Diamanttrennscheibe ist perfekt geeignet für Schnitte in Beton, Stahlbeton, Mauerwerk und Pflaster mit dem Trennschleifer, mit einer Scheibe, die auch in bewehrtem Beton ihre Schärfe hält: Ø 300 mm, 20 lasergeschweißte Deep-Drop-Segmente mit 10 mm Segmenthöhe, gefertigt nach EN 13236. Für Asphalt und Estrich gibt es unsere Premium Diamanttrennscheibe Ø 350 mm für Asphalt mit eigener Bindung. Segmente und Aufbau 20 gerade Deep-Drop-Segmente mit 10 mm Höhe sitzen lasergeschweißt auf dem 2,0 mm starken Stammblatt. Die Schweißnaht hält die Segmente auch unter der Last von Bewehrungsstahl fest am Blatt, das bringt die lange Lebensdauer gegenüber einfachen Scheiben. Mit 3,0 mm sind die Segmente breiter als das Stammblatt, die Scheibe läuft frei im Schnitt und klemmt nicht. Die Bohrung von 25,4 mm mit 12-mm-Stiftloch für den Mitnehmerstift ist die gängige Aufnahme an Trennschleifern und Fugenschneidern. Bohrung: 25,4 mm Stiftloch: 12 mm Segmente: 20, Deep Drop, gerade Segmenthöhe: 10 mm Segmentbreite: 3,0 mm Stammblatt: 2,0 mm Schweißung: lasergeschweißt Norm: EN 13236 Materialien, Nass- und Trockenschnitt Die Premium-Segmente schneiden harte und abrasive Baustoffe, ohne dass die Scheibe an Schärfe verliert: Beton und Stahlbeton, Mauerwerk aus Ziegel und harten oder mittelharten Klinkern, Naturstein wie Granit, Keramik, Waschbeton und Verbundpflaster. Geschnitten wird nass oder trocken. Nass verlängert die Standzeit und bindet den Staub, trocken geht dort, wo kein Wasser möglich ist, dann mit Absaugung. Geeignet für: Beton, Stahlbeton, Mauerwerk, Ziegel, Klinker, Granit, Keramik, Waschbeton, Verbundpflaster Betriebsart: nass und trocken Durchmesser: Ø 300 mm Passende Maschinen Die Scheibe passt auf Trennschleifer und Fugenschneider mit 25,4-mm-Aufnahme und Mitnehmerstift, die für 300-mm-Scheiben ausgelegt sind. Für unseren Fugenschneider SuperCut 500X ist sie nicht gedacht, der läuft mit 500-mm-Scheiben.47,59 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Beuler, Tobias: Bau keinen Scheiß - Jetzt kommen die HandwerkerBau keinen Scheiß - Jetzt kommen die Handwerker , Das eigene Haus - für viele ist es die größte Einmalinvestition in ihrem Leben. Im Anschluss an seinen Bestseller 'Bau keinen Scheiß - So planst und baust du dein Traumhaus' legt der Bauexperte Tobias Beuler nun einen weiteren Band vor. Darin geht es handfest zur Sache: Nun rollt der Bagger und es kommen die Handwerker! Der Autor begleitet angehende Bauherren von der Baugrube bis zur Schlüsselübergabe auf ihrem Weg zum Traumhaus. Hier zeigt er Schritt für Schritt, was in den verschiedenen Bauphasen zu beachten ist, angefangen vom Baugrundstück über Rohbau, Innenausbau und Dachkonstruktion bis hin zum Umgang mit Architekten und Baufirmen oder Tipps zum Vermeiden unerwarteter Mehrkosten. Man baut nur einmal im Leben - und dann sollte es perfekt sein! , Lenksäulen > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, Erscheinungsjahr: 20250617, Autoren: Beuler, Tobias, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 256, Keyword: Architekt; Baufirma; Bauherr; Eigenheim; Eigentum; Fertighaus; Finanzen; Geld; Grundstück; Haus bauen; Hausbau; Immobilien; Immobilieninvestment; Investment; Sicherheit; Wohneigentum; wohnen, Fachschema: Eigentum / Wohneigentum~Wohneigentum, Fachkategorie: Betriebswirtschaft und Management, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 19, Gewicht: 254, Produktform: Kartoniert,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bosch Professional SDS max Spitzmeißel 600 mm - Langlebiger Meißel für Abbruch- und Durchbrucharbeiten in Beton und Mauerwerk, 1618600012)Einleitung SDS-max-Spitzmeißel Eigenschaften • Geeignet für Beton, Gasbeton/YTONG®, Kalksandstein, Porenbeton und Mauerwerk, weiterhin einsetzbar in Klinker und Stein Lieferumfang • Im Aufhängeclip (1618600012)19,49 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Diamanttrennscheibe Ø 300mm 25,4mm - Trennscheibe für Beton/Granit/Keramik/Stahlbeton/Pflaster/Ziegel/Mauerwerk/Waschbeton, für TrennschleiferPremium Diamanttrennscheibe Ø 300 mm für Beton und Stahlbeton, nass und trocken, 25,4 mm Bohrung Die Premium Diamanttrennscheibe ist perfekt geeignet für Schnitte in Beton, Stahlbeton, Mauerwerk und Pflaster mit dem Trennschleifer, mit einer Scheibe, die auch in bewehrtem Beton ihre Schärfe hält: Ø 300 mm, 20 lasergeschweißte Deep-Drop-Segmente mit 10 mm Segmenthöhe, gefertigt nach EN 13236. Für Asphalt und Estrich gibt es unsere Premium Diamanttrennscheibe Ø 350 mm für Asphalt mit eigener Bindung. Segmente und Aufbau 20 gerade Deep-Drop-Segmente mit 10 mm Höhe sitzen lasergeschweißt auf dem 2,0 mm starken Stammblatt. Die Schweißnaht hält die Segmente auch unter der Last von Bewehrungsstahl fest am Blatt, das bringt die lange Lebensdauer gegenüber einfachen Scheiben. Mit 3,0 mm sind die Segmente breiter als das Stammblatt, die Scheibe läuft frei im Schnitt und klemmt nicht. Die Bohrung von 25,4 mm mit 12-mm-Stiftloch für den Mitnehmerstift ist die gängige Aufnahme an Trennschleifern und Fugenschneidern. Bohrung: 25,4 mm Stiftloch: 12 mm Segmente: 20, Deep Drop, gerade Segmenthöhe: 10 mm Segmentbreite: 3,0 mm Stammblatt: 2,0 mm Schweißung: lasergeschweißt Norm: EN 13236 Materialien, Nass- und Trockenschnitt Die Premium-Segmente schneiden harte und abrasive Baustoffe, ohne dass die Scheibe an Schärfe verliert: Beton und Stahlbeton, Mauerwerk aus Ziegel und harten oder mittelharten Klinkern, Naturstein wie Granit, Keramik, Waschbeton und Verbundpflaster. Geschnitten wird nass oder trocken. Nass verlängert die Standzeit und bindet den Staub, trocken geht dort, wo kein Wasser möglich ist, dann mit Absaugung. Geeignet für: Beton, Stahlbeton, Mauerwerk, Ziegel, Klinker, Granit, Keramik, Waschbeton, Verbundpflaster Betriebsart: nass und trocken Durchmesser: Ø 300 mm Passende Maschinen Die Scheibe passt auf Trennschleifer und Fugenschneider mit 25,4-mm-Aufnahme und Mitnehmerstift, die für 300-mm-Scheiben ausgelegt sind. Für unseren Fugenschneider SuperCut 500X ist sie nicht gedacht, der läuft mit 500-mm-Scheiben.47,59 €*Versand: 7,90 €Sichere Weiterleitung zum Anbieter
-
Beuler, Tobias: Bau keinen Scheiß - Jetzt kommen die HandwerkerBau keinen Scheiß - Jetzt kommen die Handwerker , Das eigene Haus - für viele ist es die größte Einmalinvestition in ihrem Leben. Im Anschluss an seinen Bestseller 'Bau keinen Scheiß - So planst und baust du dein Traumhaus' legt der Bauexperte Tobias Beuler nun einen weiteren Band vor. Darin geht es handfest zur Sache: Nun rollt der Bagger und es kommen die Handwerker! Der Autor begleitet angehende Bauherren von der Baugrube bis zur Schlüsselübergabe auf ihrem Weg zum Traumhaus. Hier zeigt er Schritt für Schritt, was in den verschiedenen Bauphasen zu beachten ist, angefangen vom Baugrundstück über Rohbau, Innenausbau und Dachkonstruktion bis hin zum Umgang mit Architekten und Baufirmen oder Tipps zum Vermeiden unerwarteter Mehrkosten. Man baut nur einmal im Leben - und dann sollte es perfekt sein! , Lenksäulen > Radaufhängung, Federung & Lenkung , Auflage: 2. Auflage, Erscheinungsjahr: 20250617, Autoren: Beuler, Tobias, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 256, Keyword: Architekt; Baufirma; Bauherr; Eigenheim; Eigentum; Fertighaus; Finanzen; Geld; Grundstück; Haus bauen; Hausbau; Immobilien; Immobilieninvestment; Investment; Sicherheit; Wohneigentum; wohnen, Fachschema: Eigentum / Wohneigentum~Wohneigentum, Fachkategorie: Betriebswirtschaft und Management, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 135, Höhe: 19, Gewicht: 254, Produktform: Kartoniert,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Merz, Kai-Uwe: Abbruch Aufbruch BerlinAbbruch Aufbruch Berlin , GLÜCKSFALL MAUERFALL - dabei treffen Abbruch und Aufbruch Ost- ebenso wie West-Berlin: Heiner Müller rettet Brechts Theater. Büchner-Preisträger Lutz Seiler schildert die Hausbesetzer/Ost. Eberhard Diepgens Neues Berlin wird Ort der Spektakel. Als Schiller-Killer wird Kultursenator Ulrich Roloff-Momin verkannt. Daniel Barenboims Verpflichtung wird seine Großtat, und der Maestro dirigiert Baukräne. Auf dem Pariser Platz gestaltet Reuter-Sohn Edzard mit großen Architekten und Daimler-Milliarden die neue Mitte, um die sich der robuste Senatsbaudirektor Hans Stimmann genauso müht wie der Vater der Schloss-Attrappe Wilhelm von Boddien. Das alles malen Rainer Fetting und Matthias Koeppel. Die Off-Szene erobert das Tacheles, das mit Sasha Waltz das Tanztheater des 21. Jahrhunderts hervorbringt. , Sonstige > Kraftstoffversorgung , Erscheinungsjahr: 20241029, Produktform: Leinen, Autoren: Merz, Kai-Uwe, Seitenzahl/Blattzahl: 240, Abbildungen: ca. 100 Abbildungen, Keyword: Berliner Ensemble; Daniel Barenboim; Kulturgeschichte; Kulturpolitik; Literatur; Mauerfall; Neue Tempodrom; OFF-Szene; Sascha Waltz; Schloßattrappe; Staatsoper; Stadtplanung; Stadtpolitik; Städtebau; Tachales; Theater; Wende, Fachschema: Berlin / Geschichte (bis 1945)~Neunziger Jahre, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 34, Gewicht: 762, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.